Em 30 segundos
A IDScan, empresa americana de verificação de documentos de identidade, confirmou em 10 de setembro de 2026 que criminosos roubaram carteiras de motorista guardadas em sua nuvem. O vazamento na IDScan veio a público dez dias antes, quando um serviço da dark web passou a vender mais de 153 milhões de documentos dos Estados Unidos e do Canadá. O FBI investiga o caso. A empresa não informou quantas pessoas foram atingidas nem quantos clientes corporativos usavam o serviço.
O caso não é sobre inteligência artificial nem sobre uma falha exótica de software. É sobre uma pergunta que quase nenhuma empresa responde por escrito: quem guarda as cópias dos documentos que ela pede aos clientes, e por quanto tempo.
A IDScan não atende consumidores. Ela vende para empresas — casas de shows, locadoras, dispensários de cannabis nos Estados Unidos — o serviço de conferir se um documento é válido e se a idade declarada confere. Quem teve a carteira copiada nunca assinou contrato com ela. Assinou com o estabelecimento que a contratou.
O que a IDScan confirmou
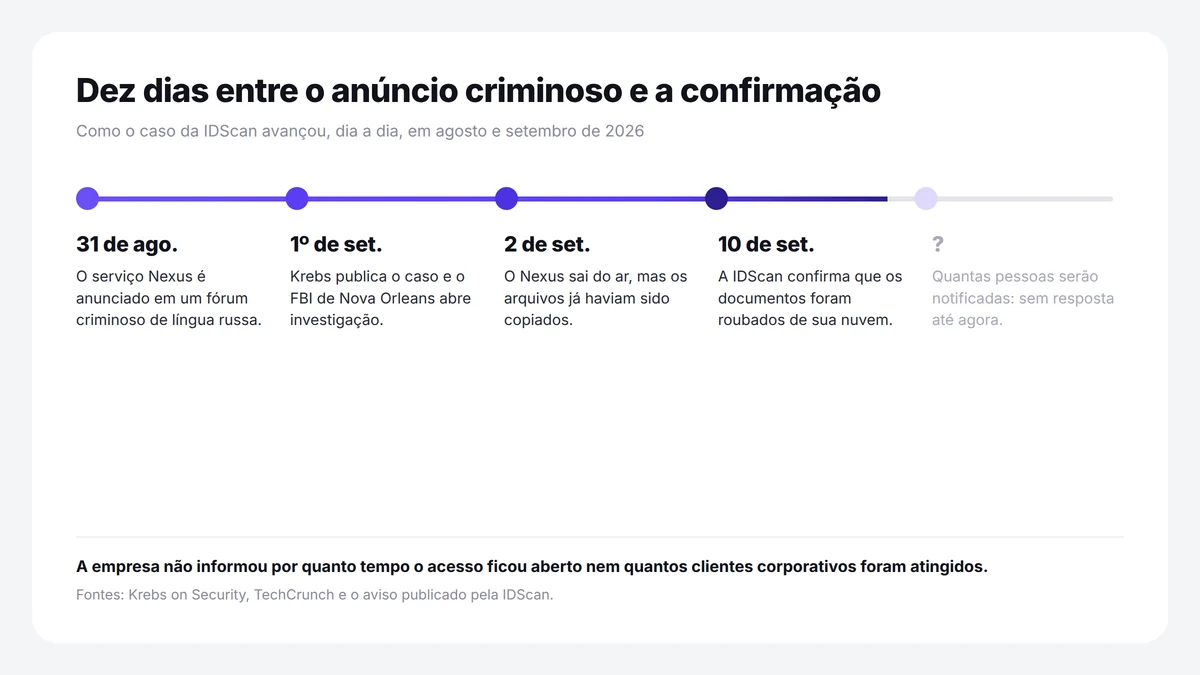
Em um aviso publicado no próprio site, a empresa informou que invasores retiraram documentos de identidade de sua infraestrutura em nuvem. Segundo o comunicado, os dados roubados incluem nome completo, número da carteira de motorista, números de outros documentos emitidos por governos — passaportes, entre eles — e as fotos das habilitações.
A confirmação veio dez dias depois do primeiro relato público. Em 1º de setembro, o jornalista de segurança Brian Krebs publicou que um serviço chamado Nexus permitia consultar, mediante pagamento, os dados de habilitação de mais de 150 milhões de pessoas. No mesmo dia, o escritório do FBI em Nova Orleans abriu investigação, e a IDScan declarou ter recebido a denúncia.
A IDScan tem sede em Nova Orleans, no estado da Louisiana. Procurada pelo TechCrunch, que confirmou o vazamento com a empresa, ela não respondeu às perguntas sobre pedido de resgate nem sobre o número de pessoas afetadas. O Pentágono declarou estar ciente do episódio: o banco de dados continha a habilitação do secretário de Defesa dos Estados Unidos, Pete Hegseth.
Mais de um ano de acesso e 153 milhões de documentos
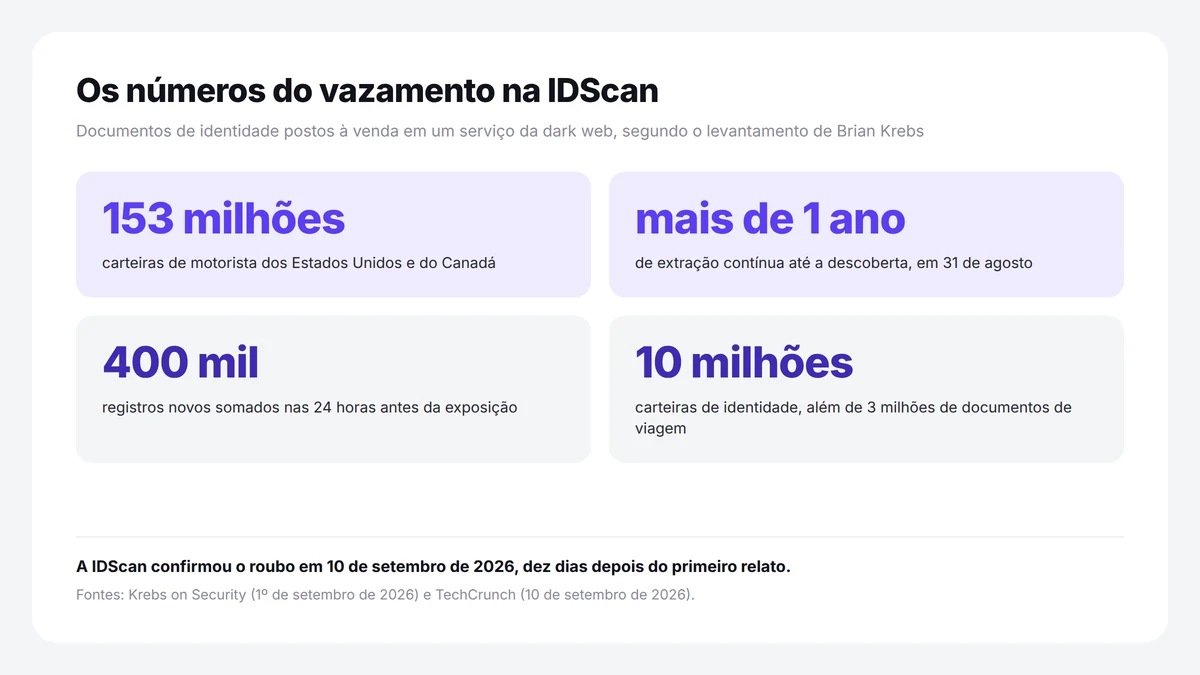
O anúncio do Nexus, feito em 31 de agosto em um fórum criminoso de língua russa, oferecia 153 milhões de carteiras de motorista dos Estados Unidos e do Canadá, 10 milhões de carteiras de identidade, 3 milhões de documentos de viagem e 579 mil cartões de plano de saúde.
O detalhe que dá a medida do problema não está no total, e sim no tipo de arquivo. Não eram apenas números digitados em um formulário: eram as imagens da frente e do verso dos documentos, incluindo as versões em infravermelho e ultravioleta usadas para checar se o plástico é autêntico, cada uma com a data e a hora da captura.
Com esse material, um fraudador não precisa falsificar nada. Ele tem a mesma imagem que o sistema de verificação aceitaria como legítima.
A extração durou mais de um ano sem ser percebida. Nas 24 horas anteriores à descoberta, cerca de 400 mil registros novos ainda foram acrescentados ao acervo — sinal de que o acesso seguia ativo enquanto o serviço já era anunciado publicamente. O Nexus saiu do ar em 2 de setembro, mas os arquivos já haviam sido copiados.
Por que o vazamento na IDScan atinge quem nunca ouviu falar dela
A verificação de identidade terceirizada funciona sempre da mesma forma. O estabelecimento usa um aplicativo ou um leitor no balcão, fotografa o documento do cliente e envia a imagem para o fornecedor. O fornecedor devolve em segundos uma resposta: documento válido, idade confere, foto compatível.
O ponto sensível é o que acontece depois da resposta. Em muitos contratos, a imagem não é descartada — fica armazenada na nuvem do fornecedor, por padrão, para servir de comprovação em caso de fiscalização. Cada estabelecimento contribui com um punhado de documentos por dia. O fornecedor acumula centenas de milhões.
É por isso que a concentração muda a escala do estrago. Invadir a rede de um bar rende algumas dezenas de fotos. Invadir quem atende milhares de bares rende um acervo nacional. O mesmo raciocínio vale para qualquer camada de infraestrutura compartilhada, como mostrou a falha no Elementor Pro usada para invadir sites WordPress em massa neste mesmo mês.
O que ainda não foi respondido
A IDScan não informou quando o acesso começou, como os invasores entraram, se a falha foi corrigida nem quantos clientes corporativos tiveram dados dos seus consumidores expostos. Também não anunciou plano de notificação individual às pessoas cujas habilitações foram copiadas.
Não há, até agora, indicação de que documentos brasileiros estejam no acervo: o material descrito é dos Estados Unidos e do Canadá. Nenhuma empresa brasileira foi citada como cliente atingido.
O que isso muda para a sua empresa
No Brasil, o efeito prático é jurídico antes de ser técnico. Quando um fornecedor vaza dados coletados em nome de uma empresa, a obrigação de comunicar não some: pela LGPD, é o controlador — a empresa que pediu o documento ao cliente — quem responde. A Resolução CD/ANPD nº 15/2024 fixa esse prazo em três dias úteis, contados do momento em que o controlador toma conhecimento do incidente. O prazo começa a correr quando a empresa fica sabendo, não quando o fornecedor decide anunciar.
Daí vem a primeira tarefa concreta: listar quais fornecedores guardam cópias de documentos dos seus clientes ou funcionários — sistema de portaria, plataforma de admissão, gateway de pagamento, ferramenta de assinatura eletrônica, CRM com anexos. Para cada um, duas perguntas objetivas: por quanto tempo o arquivo fica lá e em quanto tempo eles se comprometem a avisar sobre um incidente. Se a resposta do contrato for "prazo razoável", ela não cabe dentro de três dias úteis.
A segunda é de projeto, e vale para qualquer sistema próprio ou contratado: separar o que precisa ser verificado do que precisa ser guardado. Conferir um documento e registrar que a conferência foi feita, com data e responsável, costuma atender à exigência legal sem manter a imagem do documento no banco de dados. Arquivo que não existe não vaza. Vale a mesma disciplina de escolha que se aplica ao primeiro projeto de inteligência artificial de uma PME: decidir antes o que entra, em vez de descobrir depois o que ficou.
A terceira é de dependência. Trocar de fornecedor de verificação é relativamente simples; recuperar documentos que já circulam na dark web, não. Assim como a concentração de infraestrutura de nuvem em poucas mãos define o custo que a empresa vai pagar, a concentração de dados de identidade em poucos fornecedores define o risco que ela carrega sem ter escolhido.
Fontes
- ID verification giant IDScan confirms data breach with more than 150 million driver's licenses stolen — TechCrunch
- FBI Probes Service Selling 153M+ Drivers Licenses — Krebs on Security
- Dark web site puts 153 million driver's licenses and millions more IDs up for sale — Malwarebytes
- FBI Probes Report of Breach Exposing 153 Million Driver's License Scans — Time
- Comunicação de incidente de segurança — Autoridade Nacional de Proteção de Dados