Em 30 segundos
A empresa de segurança Wordfence encontrou ataques em andamento contra duas falhas críticas de plugins do WordPress: uma no Elementor Pro, o construtor de páginas usado por mais de 6 milhões de sites, e outra no Super Forms. Nos dois casos o invasor consegue subir um arquivo PHP pelo formulário de contato do próprio site e, com isso, executar comandos no servidor. Somadas, as duas falhas já geraram mais de 440 mil tentativas de ataque bloqueadas. As correções existem: Elementor Pro 4.2.2 e Super Forms 6.3.314.
Eu quase pulei essa notícia. "Mais uma falha de plugin de WordPress" é o tipo de manchete que aparece toda semana e que eu leio no automático. Aí eu vi o número de sites afetados e travei.
Seis milhões. Não seis milhões de downloads, seis milhões de instalações ativas do Elementor Pro — que é a versão paga do construtor de páginas mais usado do mundo. Se você tem um site de empresa feito em WordPress nos últimos cinco anos, existe uma chance bem concreta de ele estar nessa conta.
O que é a falha no Elementor Pro e o que ela permite
A falha no Elementor Pro recebeu o código CVE-2026-32475. Antes de seguir: CVE é só o número de identidade de uma vulnerabilidade, uma espécie de RG que o mundo inteiro usa para falar do mesmo problema sem confusão.
Ela vale para todas as versões até a 4.2.1 e foi corrigida na 4.2.2, publicada em 19 de agosto. A nota de gravidade passou de 9 numa escala que vai até 10 — território de "para tudo e atualiza".
O problema mora em um lugar bem prosaico: o campo de anexo dos formulários. Sabe aquele "envie seu currículo" ou "anexe a planta do imóvel" que o site da empresa tem? É exatamente por ali.
Segundo a apuração do The Hacker News sobre os relatórios da Wordfence, o plugin deixava de conferir o tipo do arquivo enviado em uma situação específica. Resultado: dava para mandar um arquivo .php — ou seja, um programa — no lugar de um PDF.
E aqui está a parte que dói. Um arquivo PHP hospedado dentro do site não é um anexo parado: é código que o servidor executa quando alguém abre aquele endereço. O invasor sobe um arquivo desses, chamado web shell, e passa a ter um painel de controle informal do seu servidor.
Com isso ele cria usuário administrador, lê o banco de dados, muda o conteúdo das páginas ou simplesmente usa a sua hospedagem para atacar outra pessoa. É a diferença entre alguém deixar um envelope na sua recepção e alguém deixar uma cópia da chave da porta.
440 mil tentativas bloqueadas: o número que me fez parar
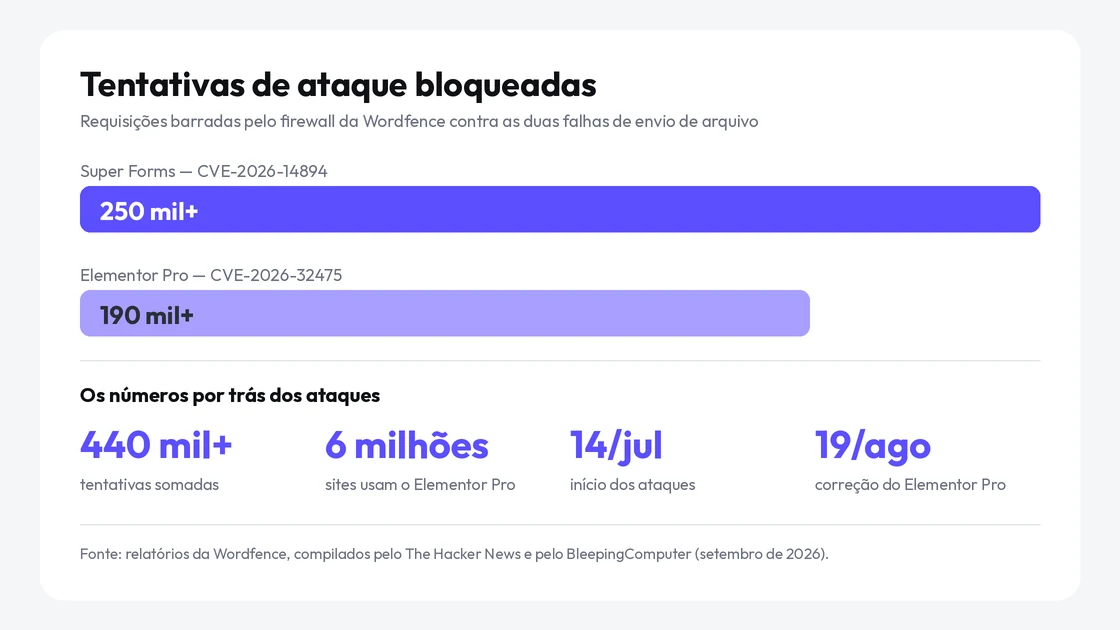
A Wordfence é dona de um firewall instalado em muitos sites WordPress, então ela vê o tráfego de ataque passando. O que ela contou até agora: mais de 250 mil tentativas contra o Super Forms e mais de 190 mil contra o Elementor Pro.
Confesso que não esperava essa proporção. O Super Forms é um plugin bem menor que o Elementor Pro e mesmo assim apanhou mais. Isso me diz que os atacantes não estão escolhendo alvo por prestígio — estão varrendo a internet inteira atrás de qualquer site com o formulário vulnerável aberto.
A linha do tempo também é reveladora. Os ataques ao Super Forms começaram em 14 de julho e bateram um pico de mais de 40 mil requisições em um único dia, 18 de agosto. Já os ataques ao Elementor Pro começaram em 19 de agosto — o mesmo dia em que a correção saiu.
Reli isso duas vezes para ter certeza. Sim: a caçada começou no dia do conserto. Faz sentido, e é justamente o que assusta. Quando o desenvolvedor publica a correção, ele publica junto a descrição do que estava errado — e alguém do outro lado lê aquilo como um mapa.
É por isso que "atualizar depois, com calma" é uma frase mais cara do que parece. Entre a correção sair e você aplicar, existe uma janela em que o problema é público e o seu site ainda está aberto. Quanto tempo essa janela dura no seu caso?
Como o ataque funciona, e o detalhe que me deixou curioso
O truque é quase bobo, e é isso que me deixou curioso. O formulário aceita que o campo de anexo venha como uma lista de arquivos. O invasor manda uma lista com dois itens: o primeiro vazio, o segundo com o arquivo PHP.
Ao encontrar o item vazio, a rotina de conferência entendia que não havia nada para checar e encerrava ali. Só que ela encerrava a checagem inteira, não só a daquele item — então o segundo arquivo entrava sem passar por nenhuma inspeção.
É o segurança da portaria que olha o primeiro da fila, vê que não tem ninguém, e vai embora achando que a fila acabou. O detalhe é que uma diferença de uma palavra no código separa "pula este e continua" de "para tudo".
No caso do Elementor Pro, o arquivo enviado ia parar em uma pasta previsível dentro do site: /wp-content/uploads/elementor/forms/. Se você administra um site com esse plugin, esse é o primeiro lugar para olhar atrás de arquivos .php que ninguém reconhece.
Vale um alívio parcial: para o ataque funcionar, o site precisa ter uma página publicada com um formulário do Elementor que tenha campo de anexo — e, segundo os relatos técnicos, um campo de anexo não obrigatório. Nem todo site com o plugin instalado está exposto.
O que ainda não está claro
Eu terminei a leitura com mais perguntas do que respostas, e prefiro registrar isso a fingir que sei.
Não achei em nenhuma fonte quantos sites foram efetivamente invadidos. Os 440 mil são tentativas bloqueadas por um firewall específico, de clientes de uma empresa específica. Quem não usa esse firewall não aparece nessa conta — nem quando o ataque deu certo.
Também não vi número de quantos sites já aplicaram a atualização. E, sinceramente, a experiência diz que muita gente vai descobrir o problema meses depois, quando o site começar a mandar spam ou cair da busca do Google.
O que dá para afirmar com segurança é o básico, e o básico resolve: atualizar o Elementor Pro para a versão 4.2.2 ou mais nova, atualizar o Super Forms para a 6.3.314 ou mais nova, e vasculhar a pasta de uploads atrás de arquivo estranho. A cobertura do BleepingComputer recomenda exatamente esses dois passos.
Por que isso importa para quem tem uma empresa
Se a sua empresa tem site em WordPress, e a maioria das pequenas e médias empresas brasileiras tem, essa notícia é uma tarefa e não uma curiosidade. Vale mandar hoje mesmo uma mensagem para quem cuida do seu site com três perguntas: usamos Elementor Pro? Em que versão? Quando foi a última atualização de plugins?
Se ninguém souber responder, você acabou de descobrir um problema maior do que essa falha específica. Site de empresa não é enfeite: é onde chegam orçamento, currículo e dado de cliente — e, quando invadido, é de onde eles saem.
Tem ainda um ponto que ficou martelando na minha cabeça. Quase toda empresa monta o site empilhando plugins de terceiros, e cada plugin é um pedaço de código que alguém que você nunca viu escreveu e que roda dentro da sua casa. Não é errado — é rápido, barato e funciona. Mas é uma dependência real, e ela cobra manutenção.
É a mesma conversa que aparece quando a gente discute quando um sistema sob medida se paga em vez do software de prateleira: a escolha não é só de preço, é de quem fica responsável por consertar quando quebra. Vale a mesma disciplina que sugiro em começar com IA sem queimar dinheiro — decidir pelo problema, não pela ferramenta da moda. E, se quiser ver o que a gente já colocou de pé por aqui, os produtos da Nav Software estão na página inicial.
Minha leitura, com toda a cautela de quem está aprendendo isso em voz alta: o ataque não foi sofisticado, foi paciente. Ninguém quebrou senha nem burlou autenticação — só encontrou um formulário mal conferido e varreu a internet até achar quem ainda não tinha atualizado. Continua sendo, de longe, a forma mais comum de um site pequeno cair.
Fontes
- Over 440,000 Exploit Attempts Target Super Forms and Elementor Pro RCE Flaws — The Hacker News
- Critical Elementor Pro flaw exploited to take over WordPress sites — BleepingComputer
- Elementor Pro WordPress Plugin Vulnerability Exploited to Hack Sites — SecurityWeek
- CVE-2026-32475: Elementor Pro RCE Exploited in the Wild — SecurityOnline
- Elementor Pro Flaw Could Let Unauthenticated Attackers Upload PHP and Execute Code — The Hacker News