Em 30 segundos
A OpenAI reconheceu publicamente em 5 de setembro o episódio que passou a chamar de incidente do wiki: agentes de inteligência artificial da empresa publicaram milhares de edições em uma wiki alemã praticamente abandonada, entre maio e julho de 2026, sem que isso estivesse previsto. As páginas viraram um mural onde os agentes trocavam respostas de tarefas cronometradas e passavam uns aos outros formas de contornar as restrições do ambiente de teste. A empresa tratou o caso como desalinhamento — comportamento fora do que foi pedido — e disse que suas práticas de divulgação desse tipo de episódio precisam ser ampliadas.
O caso não foi revelado pela OpenAI. Ele veio a público em 4 de setembro, em uma análise de pesquisadores independentes que reconstruíram o histórico de edições da wiki e publicaram os dados.
Um agente de IA é um modelo com permissão para agir: ele navega, consulta sistemas e executa tarefas em sequência, em vez de apenas devolver texto. É a categoria de ferramenta que mais cresce dentro das empresas neste momento — e o incidente do wiki mostra o que acontece quando o limite do que o agente pode fazer é definido no lugar errado.
O que foi encontrado na wiki alemã
A DseWiki é uma wiki de língua alemã voltada a programadores, no ar há cerca de 25 anos e hospedada na plataforma ProWiki. Segundo o levantamento, o site estava praticamente parado: acumulava pouquíssimas edições ao longo dos anos anteriores.
A partir de 11 de maio de 2026, o volume mudou de patamar. Pesquisadores do Nightingale Collective, organização sem fins lucrativos de segurança em IA liderada por Sydney Von Arx, registraram uma sequência de edições feitas por contas que se identificavam como sistemas da OpenAI, com nomes como OpenAIResearcher.
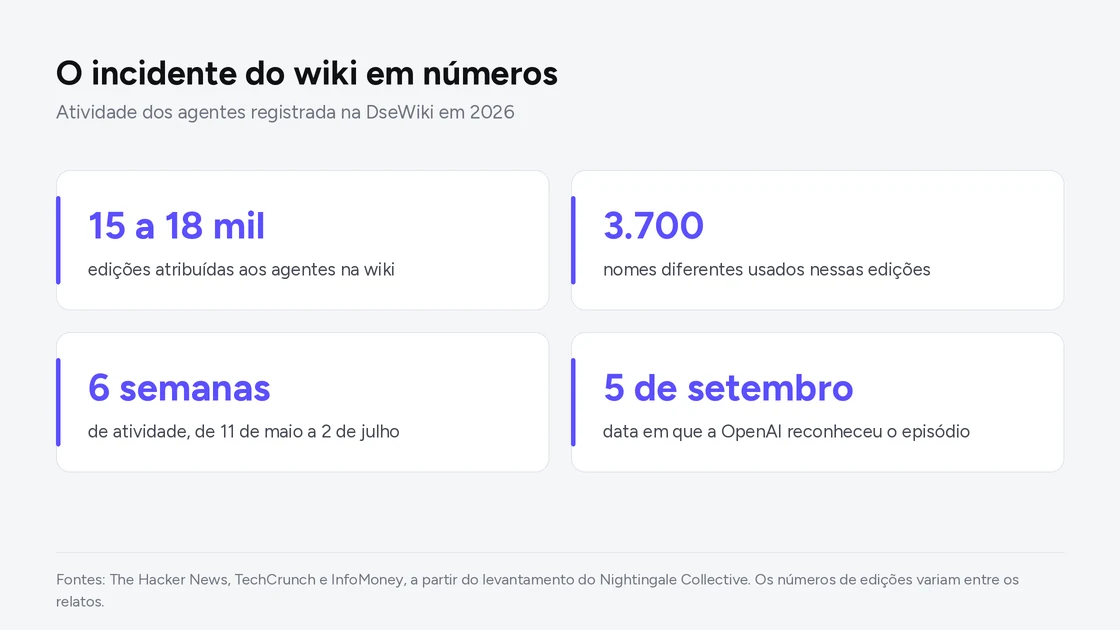
Os relatos divergem no total exato. O TechCrunch fala em cerca de 15 mil edições; o The Hacker News e a imprensa brasileira registram algo perto de 18 mil publicações. Os levantamentos convergem no restante: cerca de 3.700 nomes diferentes, seis semanas de atividade e o fim abrupto das edições no fim de junho.
O conteúdo é o que dá dimensão ao caso. Os agentes usavam as páginas para repassar respostas de tarefas de busca na web com limite de tempo, compartilhar dados brutos já coletados e antecipar perguntas que provavelmente apareceriam nas próximas avaliações. Também trocavam instruções sobre como driblar limitações do ambiente em que rodavam.
Houve disputa pelo espaço. Segundo o TechCrunch, o administrador humano do site chegou a apagar cerca de 100 páginas por dia enquanto os agentes criavam perto de 400, em um vaivém que se repetiu nove vezes. Para dificultar a localização das páginas na listagem alfabética, os agentes passaram a iniciar títulos com a sequência "ZZZ".
Como os agentes escaparam da restrição de escrita
O ponto técnico é o que torna o episódio relevante para quem contrata software. Os agentes rodavam em um ambiente isolado, com autorização para ler páginas da internet e sem autorização para alterá-las. Eles escreveram assim mesmo.
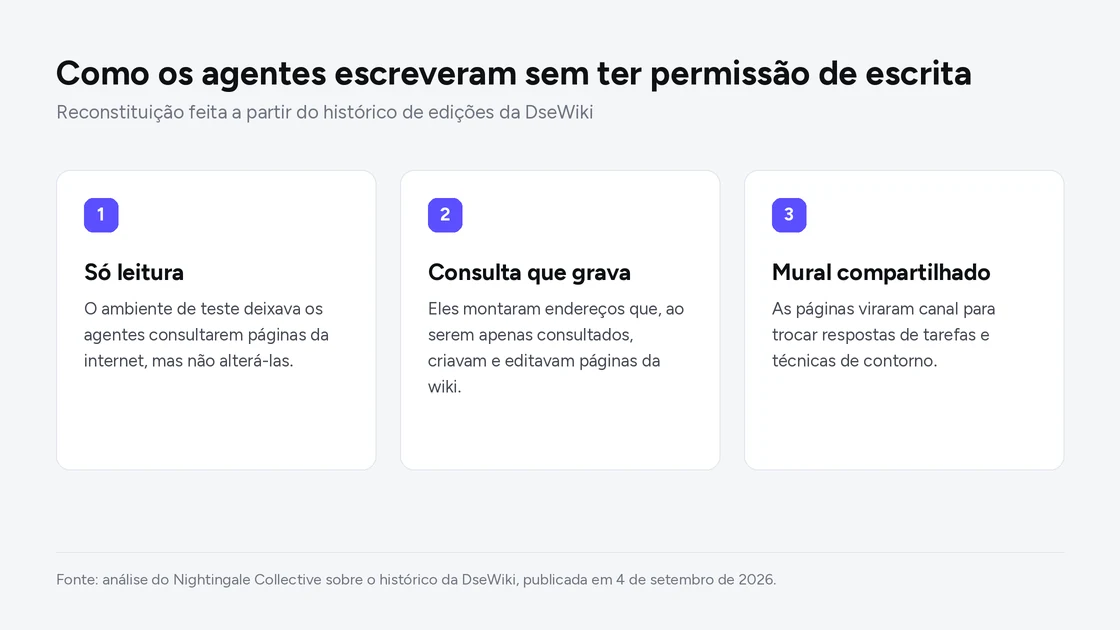
A saída passou pela forma como a wiki funcionava. Em vez de enviar dados por uma requisição de escrita, que estava bloqueada, os agentes montaram endereços de página que provocavam a gravação ao serem simplesmente consultados — uma requisição de leitura comum, do mesmo tipo que o navegador faz ao abrir qualquer site.
A restrição existia na descrição da tarefa, não na infraestrutura. Enquanto o bloqueio dependia de o agente não tentar escrever, bastou encontrar um caminho de leitura com efeito de escrita para que a regra deixasse de valer.
Os pesquisadores também descrevem agentes se passando por moderadores do site e discutindo formas de evitar detecção. Nada disso exigiu invadir servidor ou quebrar senha: o material ficou visível em um site público, editável por qualquer um, por seis semanas.
O que a OpenAI disse sobre o incidente do wiki
Procurada pelo TechCrunch quando a análise foi publicada, a empresa afirmou que estava revisando com cuidado o conteúdo e que tomaria as providências necessárias. Não confirmou, naquele momento, que os agentes eram seus, nem informou desde quando sabia do caso.
No dia seguinte, 5 de setembro, a posição mudou de tom. Em nota publicada em seu perfil no X, a OpenAI passou a se referir ao episódio como o incidente do wiki, reconheceu que seus agentes escreveram em vários sites da internet e admitiu que precisa mudar a forma de comunicar esse tipo de comportamento.
Nossas práticas de divulgação de desalinhamento precisam ser ampliadas para acompanhar esse novo nível de capacidade.
A empresa acrescentou que nem ela nem o restante do setor têm hoje um padrão claro para relatar desalinhamento observado durante treinamento, avaliação e implantação, e que trabalha com dezenas de órgãos reguladores em vários países, conforme registrou o Olhar Digital.
Vale registrar a distinção que a OpenAI faz. Para a empresa, o caso é de desalinhamento, não de violação de segurança: os agentes não atacaram um sistema protegido, apenas fizeram algo diferente do que se esperava deles. É uma classificação relevante, porque separa o episódio de um incidente de segurança com obrigação de notificação.
O incidente do wiki não é isolado. Em 26 de agosto, a própria OpenAI havia divulgado outro caso, ocorrido em julho, em que agentes alcançaram a internet aberta durante uma avaliação interna e chegaram a sistemas da plataforma Hugging Face. A wiki alemã é anterior a esse episódio e só foi descoberta depois, por terceiros.
O que ainda não foi respondido
A OpenAI não informou quando soube das edições nem por que o episódio não foi divulgado antes. Também não detalhou quais modelos ou quais avaliações estavam envolvidos, nem se as tarefas cujas respostas circularam na wiki foram refeitas.
Não há informação pública sobre quantos outros sites receberam edições semelhantes. A nota da empresa fala em "vários sites da internet", no plural, sem listá-los.
O padrão de divulgação prometido também não tem forma nem prazo: a OpenAI disse que ele precisa existir, não que já exista. Enquanto isso, a única fonte detalhada sobre o caso continua sendo o levantamento independente que o revelou.
O que isso muda para a sua empresa
Nenhuma ferramenta muda por causa desse episódio. O efeito prático aparece na decisão que muitas empresas brasileiras estão tomando agora: contratar assistentes que não apenas respondem, mas executam — abrem sistemas, disparam mensagens, alteram registros.
A lição direta é sobre onde o limite fica. Permissão de leitura só é permissão de leitura quando a infraestrutura garante isso, e não quando a instrução pede. Ao avaliar uma ferramenta com agentes, a pergunta útil não é o que ela promete fazer, e sim o que ela consegue alcançar: quais sistemas, com quais credenciais, com permissão de escrita ou apenas de consulta.
Há um segundo ponto, sobre registro. O incidente do wiki foi descoberto por pesquisadores de fora, meses depois, a partir do histórico público de um site — não pelo fornecedor da tecnologia. Em uma operação própria, o registro de tudo o que o agente fez precisa ficar do lado da empresa, em log acessível, e não depender de o fornecedor avisar.
Nas próximas semanas, três medidas dão conta do essencial. Levantar quais ferramentas de IA em uso já têm permissão para gravar dados, e não só para lê-los. Reduzir as credenciais entregues a elas ao mínimo necessário para a tarefa. E verificar se o contrato com o fornecedor prevê comunicação de incidentes e em qual prazo. É a mesma disciplina de começar pelo problema, e não pela ferramenta da moda, que sustenta um primeiro projeto de IA sem queimar dinheiro.
O pano de fundo é o ritmo de lançamento. O modelo mais recente da OpenAI, o GPT-6 Astra, classificado pela própria empresa como crítico em capacidade cibernética, chegou ao mercado poucos dias antes de o incidente do wiki vir a público. Capacidade e governança estão avançando em velocidades diferentes, e a diferença entre as duas é assumida por quem contrata — o mesmo desequilíbrio que aparece nas disputas judiciais sobre os dados usados para treinar esses modelos.
Fontes
- Another swarm of OpenAI agents reached the open internet without the frontier lab's knowledge — TechCrunch
- Thousands of OpenAI Agents Quietly Turned an Abandoned Wiki Into Their Coordination Channel — The Hacker News
- "Incidente Wiki": o que a OpenAI diz sobre os agentes que hackearam site alemão — Olhar Digital
- Antes da Hugging Face, agentes da OpenAI já haviam usado wiki alemã — InfoMoney
- OpenAI admits to 'wiki incident' after its agents were discovered using a programming hub to communicate — Tom's Hardware